


Blog von Markus Luthe zur Europa-Politik
Nach dem kann sich die Europäische Union vor gut gemeinten Ratschlägen kaum retten. Die einen empfehlen „Mehr Europa“, die anderen „Weniger Europa“ als Ausweg aus der Sinn-, Identitäts- und Verfassungskrise, in die eine Mehrheit der Briten nicht nur das Vereinigte Königreich, sondern eben auch die verbliebenen Mitgliedsstaaten gestürzt hat.
Für mich ist ein glaubwürdigeres Profil der Europäischen Institutionen, eine Rückbesinnung auf das Machbare und auch ein aktiveres Einstehen eines jeden Einzelnen für unsere gemeinsamen europäischen Werte das Gebot der Stunde. Ansonsten überlassen wir verantwortungslosen Populisten von Links oder Rechts zu leicht das Feld.
Die Wahrnehmung der Europäischen Union darf nicht die eines verspotteten Synonyms überbordenden Regulierungswahns (siehe u.a. Olivenölkännchen-Verbot), fehlgeleiteten Verbraucherschutzes (siehe u.a. Pauschalreiserichtlinie) oder ausufernder Bürokratie (siehe u.a. Verbraucherstreitbeilegungsgesetz) sein. Das verlangt von allen an der europäischen Gesetzgebung beteiligten Institutionen allerdings mehr Realismus und Transparenz. Exemplarisch erläutern möchte ich aber das, was derzeit in der EU frustrierend schief läuft, am Beispiel des Werdegangs der neuen EU-Datenschutz-Grundverordnung (EU-DSGVO):
„Ausspähen unter Freunden - das geht gar nicht!“ Das sagte die Bundeskanzlerin im Jahr 2013, als im Zuge der Snowden-Enthüllungen bekannt wurde, dass selbst ihr Mobiltelefon vom US-amerikanischen Geheimdienst NSA ausgespäht wurde. Richten sollte das plötzlich unter anderem die bereits in der parlamentarischen Beratung befindliche Reform des europäischen Datenschutzrechtes. Das war natürlich eine völlig überhöhte Erwartungshaltung, die dann auch in den langen Brüsseler Verhandlungen der Folgejahre treffsicher verfehlt wurde. Ärgerlicherweise geblieben ist aber eine Sonderbelastung der mittelständischen Wirtschaft in Deutschland im europäischen Vergleich, wo z.B. auch die Hotellerie von einer Harmonisierung hätte profitieren können.
§ 4 f Abs. 1 Satz 4 Bundesdatenschutzgesetz (BDSG) schreibt deutschen Unternehmen, die in der Regel mehr als neun Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigen, die schriftliche Bestellung eines betrieblichen Datenschutzbeauftragten (BDSB) vor. Das Gleiche gilt, wenn personenbezogene Daten auf andere Weise erhoben, verarbeitet oder genutzt werden und damit in der Regel mindestens 20 Personen beschäftigt sind. Zum BDSB kann entweder ein eigener Mitarbeiteroder ein externer Dienstleister bestellt werden. Die Unternehmen haben damit eine Wahl zwischen besonderem Kündigungsschutz für ihren Mitarbeiter oder einer externen Beauftragung mit Kosten in bis zu fünfstelliger Höhe.
Der erste Entwurf der Europäischen Kommission zur EU-DSGVO sah einen Schwellenwert von 250 Mitarbeitern für die Pflicht zur Berufung eines BSDB vor, den es in dieser Form nur in Deutschland gibt. Dies hätte eine erhebliche bürokratische Entlastung für die deutsche Hotellerie bedeutet. Wir haben dennoch von einem verfrühtem Aufatmen Abstand genommen. Zurecht, wie wir schon bald feststellen mussten: Denn das Europäische Parlament sprach sich seinerseits für einen vermeintlich realistischeren Schwellenwert von 5.000 zu verarbeitenden Datensätzen aus. Das hätte bedeutet, dass schon ein kleines Hotel garni mit 25 Zimmern bei durchschnittlicher Auslastung zur Bestellung eines BDSB verpflichtet worden wäre.
So waren wir nach den mehrmonatigen Trilog-Verhandlungen zwischen Kommission, Parlament und Rat schon froh, dass sich letztlich nicht die Auffassung des Parlamentes durchgesetzt hat. Allerdings wurde wieder einmal nur ein typischer europäischer Formelkompromiss gefunden, der das Problem nicht wirklich löst und gemessen am ursprünglichen Ziel der Gesetzgebung nur Frustrationen hinterlässt: Jetzt soll jedes Land mehr oder weniger selbst entscheiden, ob es einen BSDB nach deutschem Muster einführen möchte – oder eben nicht.
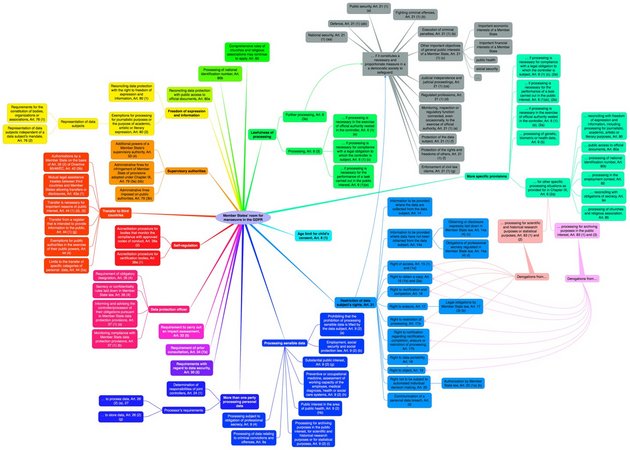
Sage und schreibe 75 (!) nationale Öffnungsklauseln wurden im Trilog in den finalen Text der EU-DSGVO hineinkompromittiert. Das nachstehende Schaubild veranschaulicht die exorbitante Fülle von Öffnungsklauseln, die die Datenschutz-Grundverordnung für die Mitgliedstaaten bereithält. Was in der Visualisierung eher die Anmutung eines Meisterwerkes abstrakter Kunst hat, ist für mich ein Offenbarungseid des eigentlichen Ziels einer Harmonisierung des Datenschutzniveaus in Europa.
Die EU-DSGVO wurde am 14. April 2016 durch das Europäische Parlament beschlossen und am 4. Mai 2016 im Amtsblatt der Europäischen Union veröffentlicht. Am 25. Mai 2016 ist sie in Kraft getreten und damit ab dem 25. Mai 2018 anwendbar. Bis dahin müssen in Deutschland 430 Bundesgesetze so reformiert werden, dass sie der Datenschutz-Grundverordnung nicht widersprechen. Den größten Anpassungsbedarf dürfte es beim Bundesdatenschutzgesetz geben.
Der deutsche Gesetzgeber muss nun entscheiden, welche Öffnungsklauseln der Verordnung er konkret nutzen will. Wahrscheinlich wird er sie möglichst weitgehend nutzen, bestimmt aber in den Bereichen Profiling, Beschäftigtendatenschutz und betrieblicher Datenschutzbeauftragter. Dies fordern jedenfalls unisono die Konferenz der unabhängigen deutschen Datenschutzaufsichtsbehörden und die Verbraucherzentralen. Da wohl kein anderes Land in Europa ein solches Erfordernis des betrieblichen Datenschutzbeauftragten nach deutschem Vorbild einführen wird, bleibt es also unter dem Strich bei einer relativen Kostenbenachteiligung der mittelständisch geprägten deutschen Wirtschaft.

 min
Lesezeit
 0
Kommentare
Sei der erste der kommentiert
Kommentar hinzufügen